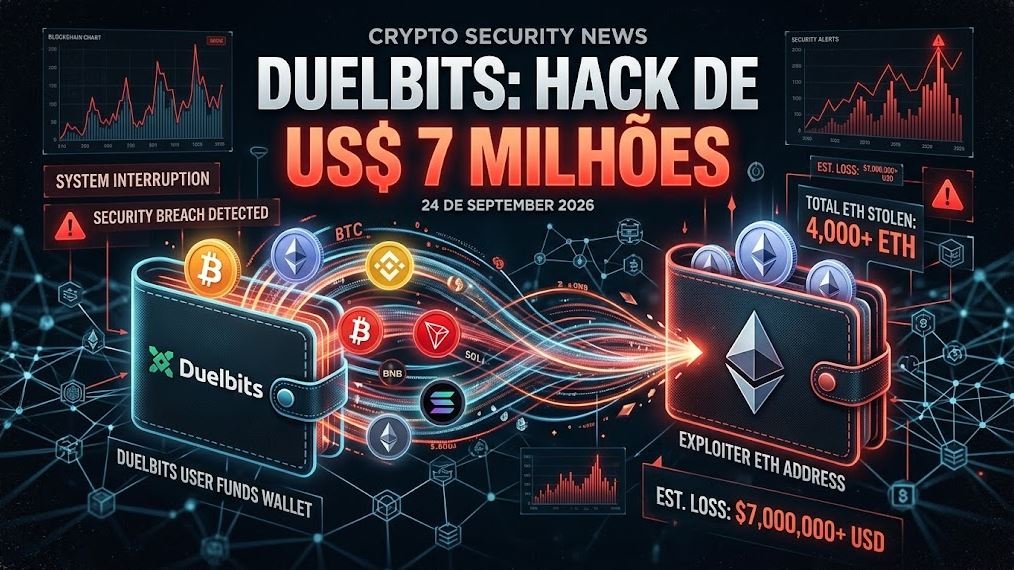
A plataforma de cassino cripto e apostas esportivas Duelbits retirou seu site do ar após sofrer um ataque que drenou aproximadamente US$ 7 milhões de suas carteiras quentes em 24 de setembro de 2026.
O incidente atingiu ativos distribuídos por diferentes redes, incluindo Ethereum, BNB Chain, Tron, Bitcoin e Solana. Segundo análises de segurança blockchain, o padrão das movimentações aponta para um possível comprometimento de chave privada, embora a Duelbits ainda não tenha divulgado publicamente a causa técnica definitiva da invasão.
O ataque levou a empresa a interromper temporariamente suas operações enquanto investiga o ocorrido, protege sua infraestrutura e trabalha para reabastecer as carteiras utilizadas para operações de depósito e saque.
💰 Cerca de US$ 7 milhões foram drenados
As primeiras movimentações suspeitas foram identificadas por empresas de segurança blockchain, que observaram saídas anormais das carteiras quentes associadas à Duelbits.
No Ethereum, os atacantes movimentaram aproximadamente:
- 836 ETH
- US$ 593 mil em USDT
- US$ 97 mil em USDC
- US$ 31,5 mil em DAI
- 12,4 bilhões de SHIB
Também foram identificadas movimentações de aproximadamente 209 BNB, 192 mil TRX e 8,1 BTC em outras redes. A inclusão dos ativos de Bitcoin e Solana elevou a estimativa inicial das perdas para aproximadamente US$ 7 milhões.
O valor inicialmente calculado era menor porque as primeiras análises consideravam principalmente Ethereum, BNB Chain e Tron.
🔎 Atacante converte grande parte dos ativos para Ethereum
Uma das características mais importantes do ataque foi a conversão de boa parte dos ativos roubados para Ether (ETH).
Após passarem por diferentes endereços, swaps e movimentações entre redes, os fundos foram concentrados em um único endereço Ethereum.
Na primeira análise divulgada após o ataque, esse endereço acumulava aproximadamente 2.234 ETH, valor próximo de US$ 6 milhões naquele momento. O saldo estava parado no endereço de consolidação quando os primeiros relatos foram publicados.
A concentração dos fundos facilita o acompanhamento on-chain, já que investigadores podem monitorar o endereço em busca de novas movimentações.
Entretanto, acompanhar os ativos na blockchain não significa que eles possam ser recuperados automaticamente. Enquanto as chaves privadas do endereço permanecerem sob controle do atacante, os fundos continuam sujeitos a novas transferências.
🔐 Possível comprometimento de chave privada
As evidências disponíveis apontam para um cenário diferente de um tradicional exploit de contrato inteligente.
A empresa de segurança Scam Sniffer identificou transações suspeitas saindo das carteiras quentes da Duelbits em várias redes. O padrão observado é compatível com um possível comprometimento de chave privada, embora a própria Duelbits ainda não tenha confirmado como os invasores conseguiram acesso às carteiras.
Esse detalhe é importante.
Uma carteira quente é mantida conectada à infraestrutura operacional para permitir que uma plataforma processe rapidamente depósitos, saques e outras operações. Essa disponibilidade também cria uma superfície de ataque maior do que a de uma carteira mantida permanentemente offline.
Caso uma chave privada seja comprometida, o invasor pode potencialmente assinar transações e movimentar os ativos sem precisar explorar uma vulnerabilidade no código de um contrato inteligente.
📴 Duelbits coloca a plataforma offline
Após identificar o incidente, a Duelbits interrompeu suas operações.
O cofundador Joe confirmou o ataque e afirmou que a empresa estava investigando exatamente o que havia acontecido e como os invasores conseguiram acesso aos fundos.
A empresa também declarou que os fundos dos usuários estavam seguros. Essa informação foi reiterada pela plataforma enquanto a investigação avançava.
Posteriormente, a equipe informou que precisava de mais tempo para reforçar a segurança da infraestrutura e reabastecer suas carteiras quentes e frias antes de retomar completamente as operações.
Isso significa que a interrupção não está relacionada apenas à investigação. A plataforma também precisa reconstruir sua estrutura operacional de custódia antes de voltar a processar normalmente os saques.
🏦 Carteiras quentes são o ponto mais sensível
O caso Duelbits chama atenção para um problema recorrente no mercado de criptomoedas: a utilização de carteiras quentes para operações que precisam acontecer em tempo real.
Uma carteira quente permanece conectada à internet e à infraestrutura operacional. Para uma plataforma de apostas ou cassino cripto, essa estrutura é necessária para processar rapidamente grandes quantidades de transações.
Por outro lado, os ativos ficam expostos a riscos relacionados a:
- comprometimento de chaves privadas;
- invasões da infraestrutura;
- falhas de controle de acesso;
- comprometimento de servidores;
- credenciais expostas;
- ataques contra funcionários ou prestadores de serviço;
- configurações inadequadas de segurança.
Por isso, plataformas que movimentam grandes volumes precisam combinar carteiras quentes com armazenamento frio, controles de retirada, autenticação múltipla e sistemas capazes de identificar movimentações anormais.
🔄 O caminho dos fundos roubados
O comportamento observado após o ataque segue um padrão conhecido em grandes roubos de criptomoedas.
Primeiro, os ativos foram retirados das carteiras comprometidas e enviados para novos endereços. Em seguida, parte dos tokens foi convertida para ETH.
Os fundos também passaram por operações entre diferentes redes e serviços de troca antes de serem concentrados em um endereço Ethereum.
Essa estratégia pode dificultar a identificação da origem de cada ativo e aumentar a quantidade de etapas necessárias para rastrear o dinheiro.
Apesar disso, a natureza pública das blockchains permite que investigadores acompanhem as movimentações em tempo real.
⚠️ Não é o primeiro incidente envolvendo a Duelbits
O ataque de setembro também chama atenção porque a Duelbits já havia enfrentado outro incidente de segurança em fevereiro de 2024.
Naquele episódio, aproximadamente US$ 4,6 milhões foram drenados de carteiras associadas à plataforma. A análise publicada pela Halborn registrou a perda como um incidente envolvendo a hot wallet da DuelBits.
Análises daquele ataque também apontaram para uma possível perda de controle sobre as credenciais da carteira, com os ativos sendo posteriormente convertidos para Ethereum e movimentados entre redes.
Assim, os dois episódios mostram como a proteção das chaves privadas continua sendo uma questão central para empresas que mantêm ativos digitais em carteiras operacionais.
🎮 O impacto para o ecossistema Web3
Embora a Duelbits seja principalmente uma plataforma de apostas e não um jogo Web3 tradicional, o incidente apresenta um problema que também afeta projetos de blockchain gaming.
Jogos e plataformas Web3 podem utilizar carteiras operacionais para:
- distribuir recompensas;
- processar transações;
- movimentar NFTs;
- administrar marketplaces;
- realizar pagamentos;
- operar bridges;
- gerenciar tokens;
- executar atividades automatizadas.
Quando grandes quantidades de ativos ficam concentradas em uma carteira operacional, essa carteira se torna um alvo potencial.
O problema, portanto, não está necessariamente na blockchain utilizada pelo projeto. Uma rede pode continuar funcionando normalmente enquanto uma empresa perde ativos devido ao comprometimento de suas próprias chaves.
🛡️ O que os jogadores e usuários podem aprender
O incidente também reforça a importância de entender quem possui a custódia dos ativos.
Quando criptomoedas ou NFTs permanecem dentro de uma plataforma centralizada, o usuário depende das práticas de segurança daquela empresa.
Já em uma carteira de autocustódia, o usuário assume diretamente a responsabilidade pelas chaves privadas.
Nenhum dos modelos elimina todos os riscos. Na autocustódia, por exemplo, a perda da chave ou uma assinatura maliciosa pode resultar na perda dos ativos. Em plataformas custodiais, o usuário fica exposto aos riscos operacionais e de segurança da empresa.
Por isso, usuários de plataformas Web3 devem avaliar cuidadosamente onde deixam seus ativos e evitar manter valores que não precisam estar imediatamente disponíveis em ambientes conectados.
👀 O endereço com milhões de dólares continua sendo monitorado
Um dos pontos mais importantes para os investigadores é o endereço que concentrou grande parte dos fundos roubados.
A carteira chegou a acumular aproximadamente 2.234 ETH, equivalentes a cerca de US$ 6 milhões na época das primeiras análises.
Enquanto os ativos permanecerem em um endereço público, empresas de análise blockchain e exchanges podem acompanhar sua movimentação.
Uma eventual transferência para uma exchange centralizada também pode permitir a identificação ou congelamento dos fundos caso a plataforma consiga associar os ativos ao ataque e tenha mecanismos de bloqueio.
Até o momento dos relatos iniciais, entretanto, não havia confirmação pública de recuperação dos valores.
🚨 Um alerta para a segurança das plataformas cripto
O ataque contra a Duelbits demonstra mais uma vez que a segurança de uma plataforma Web3 não depende apenas da blockchain utilizada.
A proteção das chaves privadas, a arquitetura das carteiras, os controles de acesso e a separação entre fundos operacionais e reservas são componentes fundamentais.
O fato de o ataque ter atingido múltiplas redes também mostra como uma única falha na infraestrutura de uma empresa pode provocar perdas distribuídas por diferentes ecossistemas.
Para o setor, o caso reforça a necessidade de controles mais rígidos sobre carteiras quentes, sistemas de aprovação de transações, monitoramento on-chain e armazenamento de longo prazo.
Enquanto isso, a comunidade continuará acompanhando o endereço que recebeu a maior parte dos fundos roubados e aguardando novas informações da investigação da Duelbits.
📌 Resumo do caso
Plataforma: Duelbits
Data do ataque: 24 de setembro de 2026
Perda estimada: aproximadamente US$ 7 milhões
Redes afetadas: Ethereum, BNB Chain, Tron, Bitcoin e Solana
Tipo suspeito: comprometimento de chave privada de carteiras quentes
Ativo de consolidação: Ethereum (ETH)
ETH concentrado: aproximadamente 2.234 ETH na primeira análise
Situação da plataforma: temporariamente offline
Posição da Duelbits: afirma que os fundos dos usuários estão seguros
Investigação: em andamento


