Dispositivos adulterados teriam sido equipados com componentes capazes de capturar frases de recuperação e transmiti-las por conexão LTE. Investigadores estimam perdas de até US$ 102 milhões, enquanto novos relatos levantam preocupações sobre a segurança da cadeia de distribuição de carteiras de criptomoedas.
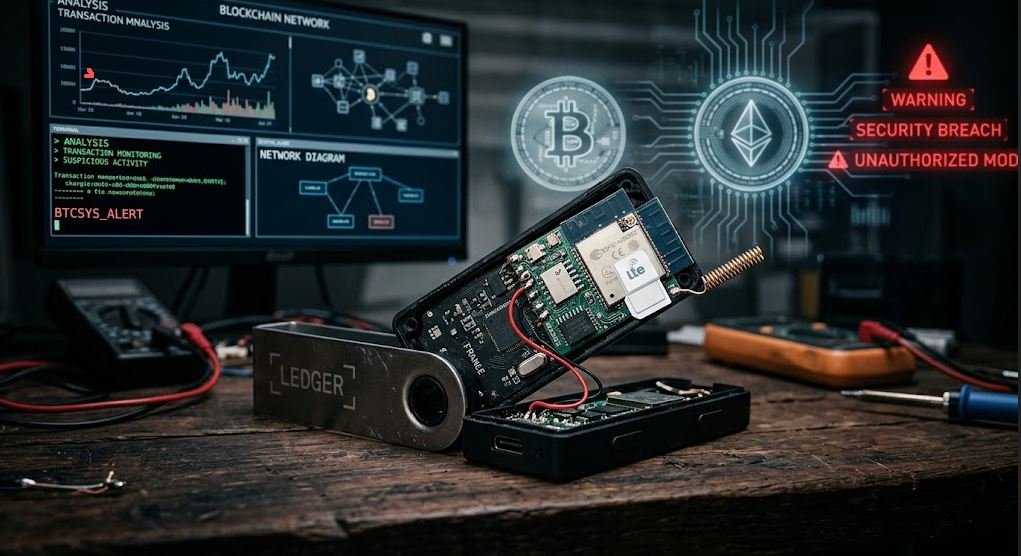
O mercado de criptomoedas enfrenta um novo alerta de segurança. A Ledger confirmou a existência de implantes de hardware não autorizados em carteiras vendidas pelo revendedor CryptoBilis, na Ásia. Segundo as informações divulgadas em outubro de 2026, os dispositivos modificados continham componentes eletrônicos escondidos capazes de capturar as frases de recuperação dos usuários e enviá-las remotamente por meio de uma conexão celular LTE.
O caso ganhou proporções ainda maiores após pesquisadores relatarem possíveis adulterações em dispositivos comprados na Europa, incluindo unidades adquiridas em lojas da rede MediaMarkt. Até o momento, porém, esses relatos europeus não foram oficialmente vinculados pela Ledger ao incidente envolvendo a CryptoBilis.
As estimativas de investigadores de blockchain apontam para perdas que variam de US$ 86 milhões a aproximadamente US$ 102 milhões, distribuídas por centenas de carteiras comprometidas. A investigação continua em andamento, e a Ledger ainda não confirmou o número total de vítimas nem o prejuízo financeiro definitivo.
🔍 Como funcionava o implante espião encontrado nas carteiras Ledger?
De acordo com as informações técnicas divulgadas pela Ledger Donjon, equipe de pesquisa em segurança da empresa, o dispositivo malicioso ficava escondido dentro da estrutura física da carteira de hardware.
O implante teria sido projetado para observar o conteúdo exibido na tela durante a configuração inicial. Nesse momento, o usuário precisa visualizar ou registrar sua frase de recuperação, normalmente composta por 24 palavras, que permite restaurar o acesso à carteira.
O componente instalado clandestinamente conseguia identificar as palavras exibidas na tela, decodificá-las e transmitir os dados por meio de uma conexão LTE, utilizando um eSIM provisionado.
Com essas informações em mãos, os criminosos poderiam reconstruir a carteira em outro dispositivo e movimentar os ativos digitais sem precisar acessar fisicamente o equipamento original.
O aspecto mais preocupante é que o ataque não dependia necessariamente de uma falha no software oficial da Ledger.
Segundo a empresa, o implante não modificava o sistema operacional Ledger OS nem o funcionamento do Secure Element, componente responsável por executar operações criptográficas e proteger informações sensíveis. Em vez disso, a adulteração explorava a própria apresentação visual da frase de recuperação.
Isso significa que um dispositivo poderia conter componentes de segurança legítimos e, ainda assim, apresentar um risco grave devido a modificações físicas escondidas em sua estrutura.
💰 Prejuízos podem chegar a US$ 102 milhões
As investigações realizadas por pesquisadores de blockchain indicam que o incidente pode estar entre os casos mais preocupantes de comprometimento de carteiras de hardware relatados recentemente.
Embora a Ledger não tenha divulgado um balanço oficial das perdas, análises independentes identificaram movimentações suspeitas em diversas carteiras.
O investigador conhecido como Specter estimou inicialmente prejuízos superiores a US$ 86 milhões. Já a empresa de análise on-chain Bitquery apresentou estimativas progressivamente maiores.
Em uma análise inicial, a Bitquery identificou mais de US$ 93 milhões em perdas associadas a 315 carteiras. Posteriormente, a estimativa subiu para aproximadamente US$ 102 milhões, envolvendo 324 carteiras comprometidas.
Os ativos movimentados incluiriam criptomoedas transferidas por redes como Bitcoin, Ethereum e TRON.
Outro detalhe importante identificado pelos pesquisadores é que mais de 80% das carteiras afetadas teriam recebido seus primeiros fundos em junho de 2026 ou posteriormente.
Esse padrão levantou suspeitas de que os dispositivos comercializados pela CryptoBilis a partir daquele período poderiam fazer parte do problema. No entanto, essa análise não significa que todos os aparelhos comprados durante esse intervalo estejam adulterados.
Os números continuam sujeitos a revisões, e as estimativas independentes não devem ser confundidas com um balanço definitivo confirmado pela Ledger.
🏪 CryptoBilis entra no centro das investigações
A CryptoBilis, revendedora autorizada de carteiras de hardware que atua na Malásia, Indonésia e Filipinas, tornou-se o principal ponto de ligação entre os casos confirmados até agora.
Em atualizações publicadas nos dias 10 e 11 de outubro, a Ledger informou que os casos confirmados relacionados ao incidente de drenagem de carteiras envolviam dispositivos vendidos por esse revendedor.
A empresa também declarou que seus próprios sistemas e canais de venda direta não haviam sido comprometidos e que não identificara casos confirmados de drenagem relacionados a dispositivos comprados diretamente em seu site oficial.
Após a descoberta, a CryptoBilis suspendeu vendas e remessas de carteiras de hardware de diferentes marcas nos mercados em que atua. A empresa também fechou temporariamente suas lojas físicas e iniciou uma revisão de seus procedimentos com especialistas independentes.
A Ledger, por sua vez, interrompeu as vendas realizadas por meio do revendedor enquanto o caso é investigado.
O episódio demonstra como a segurança de produtos físicos pode ser comprometida mesmo quando o fabricante mantém controles robustos sobre o desenvolvimento de seus dispositivos.
Em ataques desse tipo, a adulteração pode ocorrer durante a distribuição, o armazenamento, a revenda ou o processamento de devoluções, sem necessariamente exigir uma invasão dos sistemas centrais do fabricante.
🇪🇺 Relatos na Europa ampliam o alerta
A situação ganhou uma nova dimensão quando pesquisadores de segurança publicaram imagens de carteiras Ledger que supostamente apresentavam componentes eletrônicos incompatíveis com o hardware original.
Um dos relatos envolve um Ledger Nano X adquirido em uma loja MediaMarkt, rede europeia de varejo de eletrônicos. O pesquisador Johannes, identificado nas redes sociais como @0xJohannes_, afirmou ter encontrado fiação adicional que não deveria estar presente em uma unidade genuína.
Posteriormente, ele relatou ter identificado possíveis implantes em dois dispositivos comprados em lojas diferentes da rede.
Outro especialista, Mark Karpelès, ex-CEO da Mt. Gox, comparou as imagens com componentes observados em unidades adulteradas anteriormente. Segundo os relatos, algumas peças apresentariam características semelhantes às de variantes regionais do implante.
Uma das hipóteses levantadas é a de que um dispositivo adulterado tenha sido devolvido e colocado novamente à venda. Essa possibilidade ainda precisa ser investigada e não comprova que a rede varejista tenha participado de qualquer irregularidade.
Também surgiu um segundo relato envolvendo um Ledger Stax. As imagens divulgadas pelo usuário conhecido como “entrou” mostrariam um modem celular e uma antena instalados dentro do equipamento.
Até o momento, não há confirmação pública suficiente para estabelecer onde esse dispositivo foi comprado ou se existe uma ligação direta com os casos da CryptoBilis.
Importante: a Ledger ainda não confirmou oficialmente os relatos europeus nem declarou que esses dispositivos estejam associados ao mesmo grupo responsável pelo incidente asiático. A investigação sobre possíveis adulterações em outros canais de distribuição permanece em andamento.
🛡️ Por que a verificação de autenticidade pode não ser suficiente?
Um dos aspectos mais preocupantes do incidente é que alguns dispositivos supostamente adulterados teriam passado pela verificação de autenticidade da Ledger.
Isso pode acontecer porque os mecanismos de verificação de um equipamento não necessariamente identificam todas as modificações físicas realizadas fora do processo de fabricação.
Se o Secure Element original permanecer instalado e funcionar corretamente, o sistema poderá reconhecer componentes legítimos mesmo que outros elementos tenham sido acrescentados clandestinamente ao aparelho.
Por isso, a autenticidade eletrônica de uma carteira não deve ser interpretada como garantia absoluta de que o dispositivo nunca foi aberto, modificado ou substituído antes de chegar ao consumidor.
O caso reforça a importância de controles de distribuição, rastreabilidade dos produtos e procedimentos rigorosos para impedir que unidades devolvidas sejam comercializadas novamente sem inspeção adequada.
⚠️ O que os usuários de Ledger devem fazer agora?
A orientação depende da procedência do dispositivo e de ele já ter sido configurado.
1. Se você comprou uma carteira da CryptoBilis
Se o aparelho ainda não foi configurado, não inicialize o dispositivo suspeito. Entre em contato com o suporte oficial da Ledger e solicite orientações específicas.
Se a carteira já estiver em uso, considere a frase de recuperação potencialmente comprometida. A recomendação de segurança é transferir os ativos para uma carteira criada com uma frase de recuperação inteiramente nova, em um dispositivo de procedência confiável.
Não basta simplesmente trocar o PIN da carteira antiga: o PIN não invalida uma frase de recuperação que tenha sido copiada.
2. Se você comprou o dispositivo em outra loja
Se houver suspeita de adulteração, não insira sua frase de recuperação no equipamento e não realize novas configurações até receber orientações.
Consulte os canais oficiais do fabricante e os procedimentos de inspeção aplicáveis ao modelo adquirido. Uma aparência incomum pode justificar uma investigação, mas não é suficiente, por si só, para confirmar um ataque.
Se o dispositivo apresentar sinais concretos de adulteração, entre em contato com o suporte antes de abri-lo ou enviá-lo para análise. Preserve comprovantes de compra, embalagens, fotografias e outras evidências relevantes.
3. Nunca compartilhe sua frase de recuperação
A frase de recuperação de 24 palavras funciona como uma chave mestra para os ativos associados à carteira.
Nunca a envie por e-mail, mensagens privadas, formulários, sites de suporte ou aplicativos de terceiros. A Ledger não precisa conhecer sua frase para prestar atendimento legítimo.
Desconfie especialmente de pessoas que se apresentam como funcionários da empresa e oferecem uma suposta recuperação de fundos mediante o fornecimento dessas palavras.
4. Se você suspeitar que seus fundos estão em risco
Se houver indícios de que sua frase foi exposta, utilize um dispositivo confiável para criar uma carteira com uma nova frase de recuperação e transfira os ativos para ela.
Faça isso com cuidado: confirme o endereço de destino, a rede utilizada e a compatibilidade dos ativos antes de realizar as transferências.
Caso já existam movimentações não autorizadas, preserve os registros das transações e procure os canais oficiais de suporte e as autoridades competentes. A simples troca do dispositivo não recupera automaticamente fundos que já foram roubados.
🔐 Outras fabricantes reforçam as medidas de segurança
O incidente também provocou respostas de outras empresas do setor de carteiras de hardware.
A Trezor informou que não havia recebido relatos de dispositivos próprios adulterados vendidos pela CryptoBilis, mas retirou o revendedor de sua rede autorizada.
A OneKey também encerrou a autorização comercial da empresa e anunciou medidas adicionais para sua rede de distribuição. Segundo as informações divulgadas no relato original, a fabricante ofereceria substituições gratuitas para determinados dispositivos OneKey adquiridos por meio da CryptoBilis entre 1º de março e 12 de outubro de 2026, com inscrições até 31 de dezembro.
Os critérios e a disponibilidade desse programa devem ser confirmados diretamente nos canais oficiais da OneKey.
Essas medidas demonstram que o problema ultrapassa a questão de uma marca específica: fabricantes de carteiras de hardware dependem de uma cadeia de distribuição segura para proteger seus consumidores.
A Ledger também afirmou que está revisando os controles aplicados aos revendedores e as medidas de proteção contra adulterações físicas, além de solicitar a colaboração de pesquisadores de segurança e fornecedores de hardware.
🎮 O que o incidente significa para os jogos Web3 e os NFTs?
A notícia também merece atenção da comunidade de jogos blockchain.
Jogadores de títulos Web3 podem manter tokens, NFTs, itens negociáveis e outros ativos digitais em carteiras conectadas a redes como Ethereum, Solana e Ronin.
Em muitos casos, esses ativos representam horas de progresso, participação em economias virtuais ou investimentos realizados em itens digitais.
Uma carteira de hardware costuma ser escolhida justamente para reduzir a exposição das chaves privadas a computadores e celulares potencialmente comprometidos. Entretanto, como demonstra esse incidente, a proteção depende de mais fatores do que apenas o chip de segurança instalado no dispositivo.
Se a frase de recuperação for roubada durante a configuração inicial, um invasor poderá assumir o controle dos ativos sem precisar comprometer o computador usado pelo jogador ou modificar diretamente uma transação assinada.
Para quem participa de jogos Play-to-Earn, negocia NFTs ou mantém criptomoedas para investimentos de longo prazo, algumas medidas são especialmente importantes:
- Comprar carteiras diretamente do fabricante ou de revendedores cuja autorização possa ser verificada.
- Nunca utilizar dispositivos que já venham com uma frase de recuperação impressa ou previamente fornecida.
- Manter a frase de recuperação em local privado, protegido e separado do equipamento.
- Desconfiar de solicitações de recuperação de carteira feitas por mensagens privadas.
- Transferir os ativos para uma carteira com uma nova frase caso exista suspeita concreta de comprometimento.
Essas precauções não eliminam todos os riscos, mas ajudam a reduzir a possibilidade de perda dos ativos por falhas na cadeia de distribuição ou exposição das credenciais.
📊 O que sabemos até agora?
| Informação | Situação relatada |
|---|---|
| Implantes em dispositivos vendidos pela CryptoBilis | Confirmados pela Ledger nos casos investigados |
| Perdas financeiras | Estimativas independentes de US$ 86 milhões a US$ 102 milhões |
| Carteiras afetadas | Até 324 na estimativa citada da Bitquery |
| Redes envolvidas | Bitcoin, Ethereum e TRON |
| Possíveis dispositivos adulterados na Europa | Relatos de pesquisadores ainda não confirmados pela Ledger |
| Comprometimento dos sistemas centrais da Ledger | A empresa afirma não ter identificado comprometimento de seus sistemas |
| Investigação | Em andamento |
Os valores e números apresentados são estimativas divulgadas por investigadores independentes, não um balanço final oficial da Ledger.
📰 Conclusão: a segurança das criptomoedas começa antes da primeira transação
O caso dos implantes espiões em carteiras Ledger expõe uma vulnerabilidade importante no ecossistema de autocustódia: mesmo um dispositivo projetado para proteger chaves privadas pode se tornar inseguro quando é adulterado fisicamente antes de chegar ao usuário.
A confirmação dos casos relacionados à CryptoBilis e os relatos posteriores envolvendo aparelhos adquiridos na Europa levantam questões sobre a fiscalização de revendedores, o controle de devoluções e a capacidade dos mecanismos de autenticação de detectar modificações físicas.
Com estimativas de prejuízos que chegam a US$ 102 milhões, o episódio serve como um alerta para investidores, traders, colecionadores de NFTs e jogadores Web3.
A principal lição é que proteger criptomoedas não significa apenas escolher uma carteira reconhecida. Também é necessário verificar sua procedência, proteger a frase de recuperação e agir rapidamente quando houver suspeita de comprometimento.
Enquanto as investigações avançam, a recomendação mais importante permanece a mesma: nunca compartilhe sua frase de recuperação e nunca confie a segurança de seus ativos a um dispositivo cuja procedência seja duvidosa.
Nota editorial: as informações desta matéria foram organizadas com base no relato fornecido, datado de outubro de 2026. Os números de perdas são estimativas de terceiros, e os casos europeus ainda não foram confirmados oficialmente pela Ledger. A investigação pode produzir atualizações ou revisões nos dados divulgados.